> For the complete documentation index, see [llms.txt](https://docs.payments.thalescloud.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.payments.thalescloud.io/tokenization/ja/apuriidvwo.md).
# アプリ内ID\&Vを統合
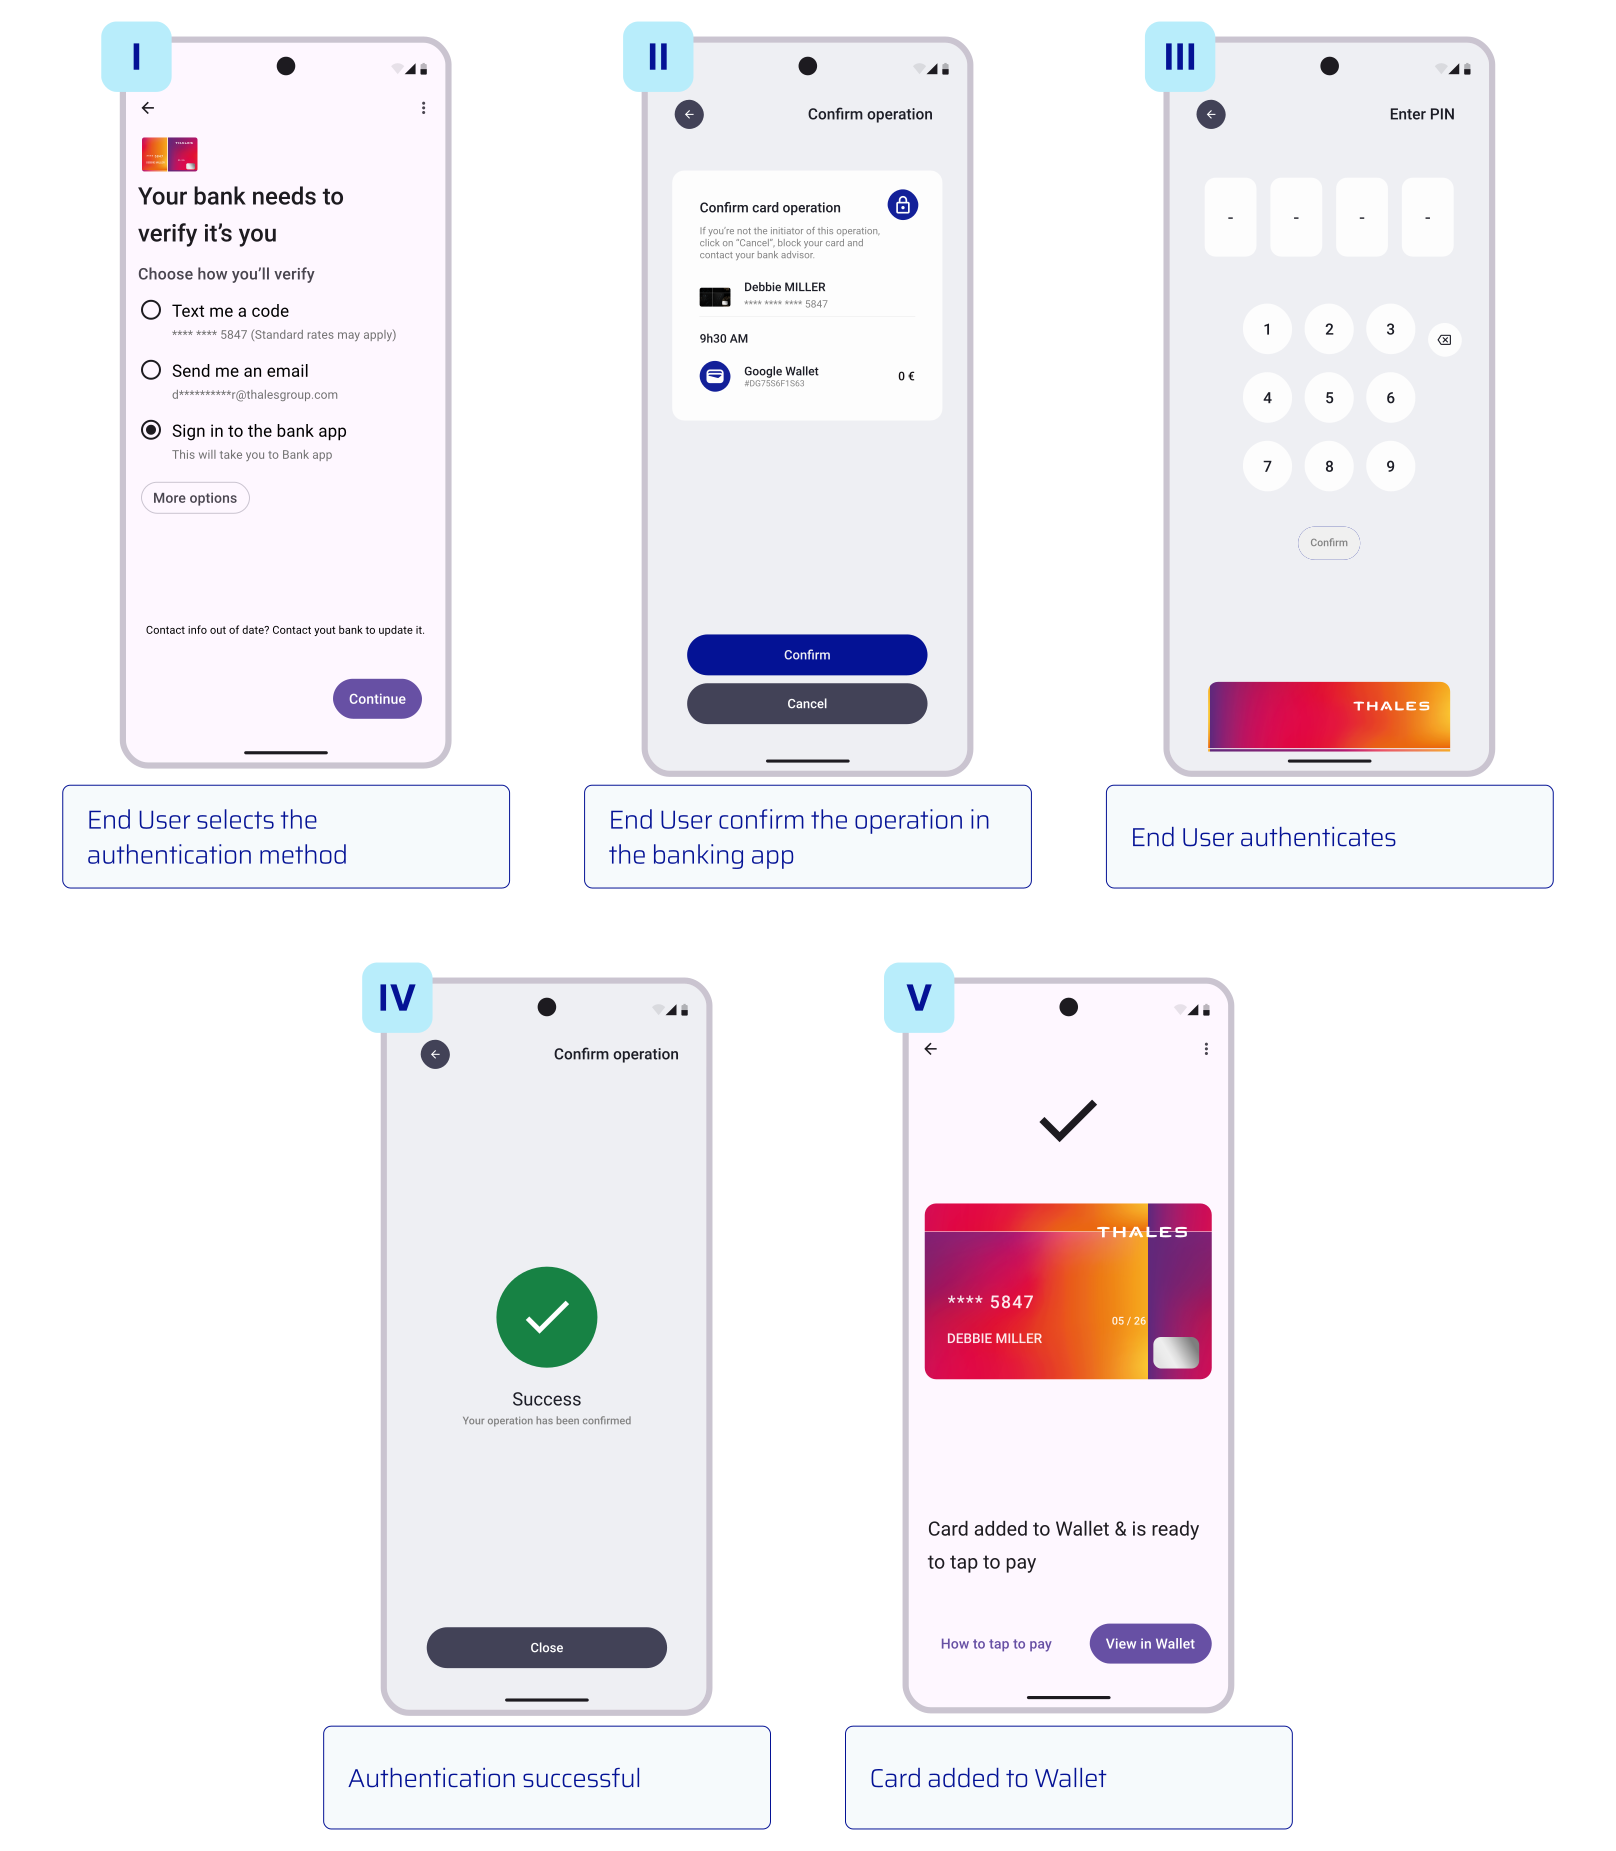
エンドユーザーは、トークンリクエスタから次の2つの重要な状況で本人確認を求められる場合があります:
1. トークン化フロー中。カードのトークン化要求と、その後のステップアップ付きで承認する判断が行われた場合。これは、近接決済用のトークンが要求された場合に発生します。
2. トークン化後のフローです。これはeコマーストークンに対してのみ発生します。基本的に、加盟店は確認要求をトリガーでき、イシュアが追加認証要求付きで承認した場合は、アプリ内の方法を使用できます。
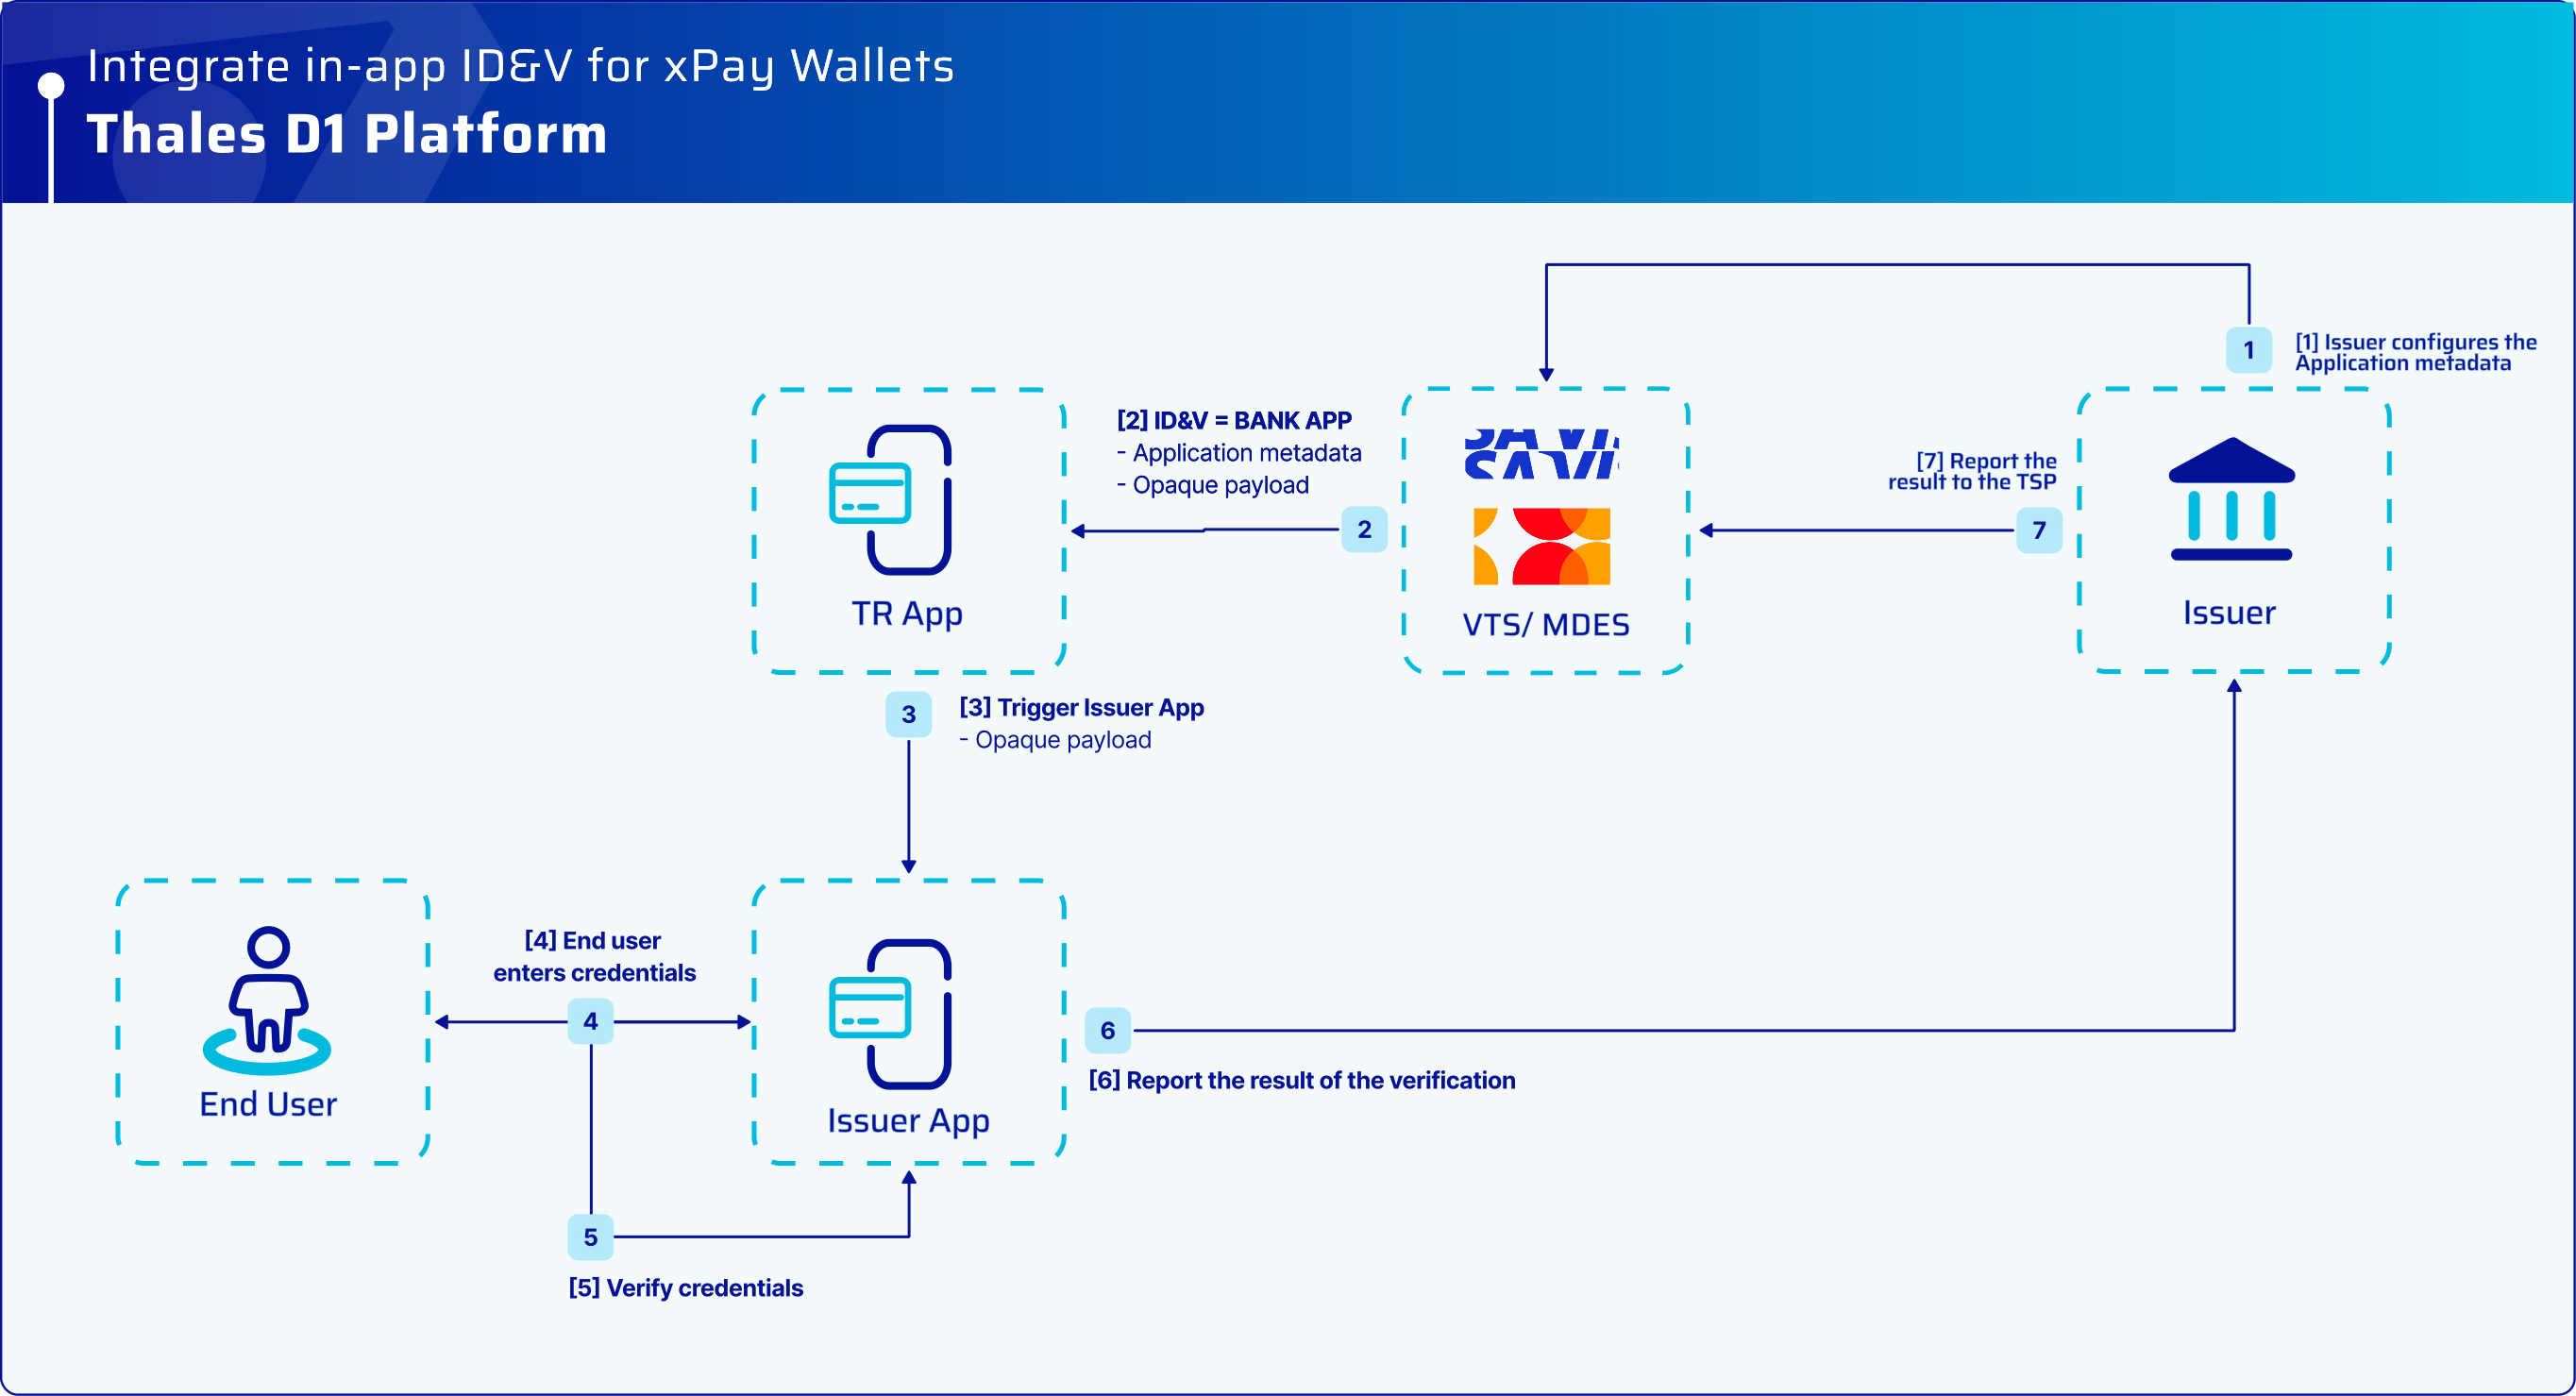
一般に、ユーザージャーニーは次の図に示されています:
1. オンボーディング中に、イシュアはTSPでアプリケーションメタデータを設定します。
2. トークン化中に、ステップアップ認証が必要な場合、TSPは方式タイプとともに次のデータを提供します:
1. イシュアアプリケーション参照
2. 不透明なペイロード
3. デジタルウォレットアプリケーションは、イシュアアプリケーション参照を使用してイシュアアプリケーションを開きます。呼び出し時に不透明なペイロードを渡します。
4. イシュアアプリケーションは、不透明なペイロードを解析してリクエストを理解します。その後、エンドユーザーに資格情報の入力を求めます。
5. イシュアアプリケーションは資格情報を検証します。
6. イシュアアプリケーションは検証結果をイシュアバックエンドに返します。
7. イシュアバックエンドは結果をTSPに報告します。
不透明なペイロードは、TSPスキームで整形された JSON オブジェクトをエンコードした base64 文字列にすぎません。
このオブジェクトの内容は機微なものではないため、イシュアが行う必要がある操作は、base64 形式をデコードして JSON フィールドを解釈することだけです。
これらのフィールドにより、イシュアは検証が必要となるコンテキストを特定できます。
以下は、スキームのドキュメントから抜粋したいくつかの例です。
{% hint style="info" %}
詳細については、各スキームの専用ドキュメントを確認することをお勧めします。
{% endhint %}
### Visa
ユースケース: トークナイゼーション
```json
{
"panReferenceID":"V-3815023863409817870482",
"tokenRequestorID":"42301999123",
"tokenReferenceID":"DNITHE381502386342002358",
"panLast4":"1234",
"deviceID":"DEiOiJBMjU2R_0NNS1-ciLCJiI",
"walletAccountID":"AiOiJBMjU-2_R0NNS1ciLCJiI6"
}
```
ユースケース: デバイスバインディング
```json
{
"panReferenceID": "V38202107121853123XXXXX",
"tokenRequestorID": "400100XXXXX",
"tokenReferenceID": "DNITHE3820226686801XXXXX",
"panLast4": "6301",
"walletAccountID": "AWMTE9aPXFBM3yddqpE_kzf-",
"deviceID": "0ff81e66b98e0e3f7d91b76b",
"deviceIndex": "1",
"reasonCode": "TOKEN_DEVICE_BINDING"
}
```
ユースケース: カード所有者の確認
```json
{"panReferenceID":"V38202107121853123XXXXX",
"tokenRequestorID":"400100XXXXX",
"tokenReferenceID":"DNITHE3820226686801XXXXX",
"panLast4":"6301",
"walletAccountID":"AWMTE9aPXFBM3yddqpE_kzf-",
"deviceID": null,
"deviceIndex": null,
"reasonCode": "カード所有者_STEPUP",
"lifeCycleTraceID": "773871594125753"
}
```
### Mastercard
ユースケース: トークナイゼーション
```json
{
"paymentAppProviderId": "123456789",
"paymentAppInstanceId": "123456789",
"tokenUniqueReference": "DWSPMC000000000fcb2f4136b2f4136a0532d2f4136a0532",
"accountPanSuffix": "6789",
"accountExpiry": "1018"
}
```
ユースケース: デバイスバインディング
```json
{
"paymentAppProviderId" : "23404332",
"authenticationCorrelationId" : "23aerkeskew48943040",
"tokenUniqueReference" : "23430iejfoijwe0404",
"accountPanSuffix": "2345",
"accountExpiry" : "1222"
}
```
任意で、イシュアは D1 SDK を利用して、デジタルウォレットから提供された JSON オブジェクトを解析できます。これは、デジタルウォレットが何らかの方法で JSON オブジェクトを操作しないすべての場合に使用できます。たとえば、これは Apple Pay では使用できません。詳細は「Apple Pay との統合」セクションを参照してください。
{% hint style="info" %}
**注意**
D1 SDK の統合には追加料金が発生します。詳細については、Thales の窓口担当者にお問い合わせください。
{% endhint %}
#### コードスニペット
### フィールドを D1 フィールドにマッピングする
以下のマッピング規則が適用されます:
D1 `digitalCardId`:
* Visa: `tokenReferenceID`.
* Mastercard: `tokenUniqueReference`.
トークン化後のユースケース:
D1 `authenticationId`:
* トークンバインド
* Visa: `deviceIndex`
* Mastercard: `authenticationCorrelationId`
* カード所有者の確認
* Visa: `lifeCycleTraceId`
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.payments.thalescloud.io/tokenization/ja/apuriidvwo.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.